
Vorgangs-Bedingung - Daten an Schnittstelle senden (Webhook)
Für IO-Vorgangsarten gibt es eine neue Dann-Aktion, in den Vorgangs-Bedingungen. Bei Erfüllung einer Bedingung können Vorgangs- und Formulardaten damit automatisch per HTTP an eine externe Schnittstelle übermittelt werden (Push). Die Aktion ist möglichst universell gehalten und für beliebige REST-/Webhook-Ziele nutzbar.
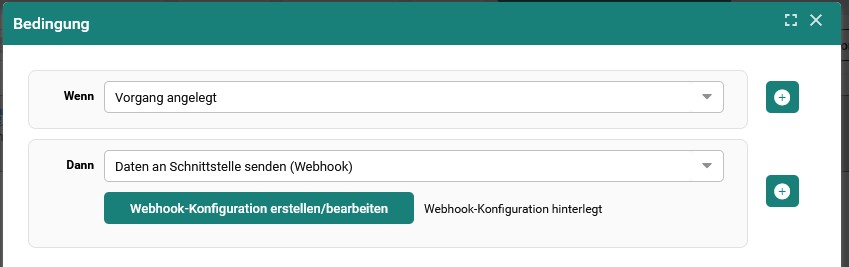
Funktionen:
- Frei konfigurierbare Ziel-URL und HTTP-Methode (POST, PUT, PATCH, GET, DELETE).
- Authentifizierung wahlweise per Bearer-Token oder API-Key (mit frei wählbarem Header-Namen) sowie beliebigen zusätzlichen Request-Headern.
- Zwei Payload-Formate:
- Vollständig –> strukturiertes JSON mit Vorgangs-Metadaten (inkl. Vorgangs-ID für eine spätere Rückantwort), allen Formularfeldern und einem optionalen
mapped-Block. - Flach –> ausschließlich die zugeordneten Schlüssel (Mapping) als JSON-Body, um das exakte Zielschema Ihrer Schnittstellen zu treffen.
- Vollständig –> strukturiertes JSON mit Vorgangs-Metadaten (inkl. Vorgangs-ID für eine spätere Rückantwort), allen Formularfeldern und einem optionalen
- Flexibles Feld-Mapping: Jeder JSON-Schlüssel kann aus einem Formularfeld, Daten aus dem Vorgang oder einem festen Wert befüllt werden.
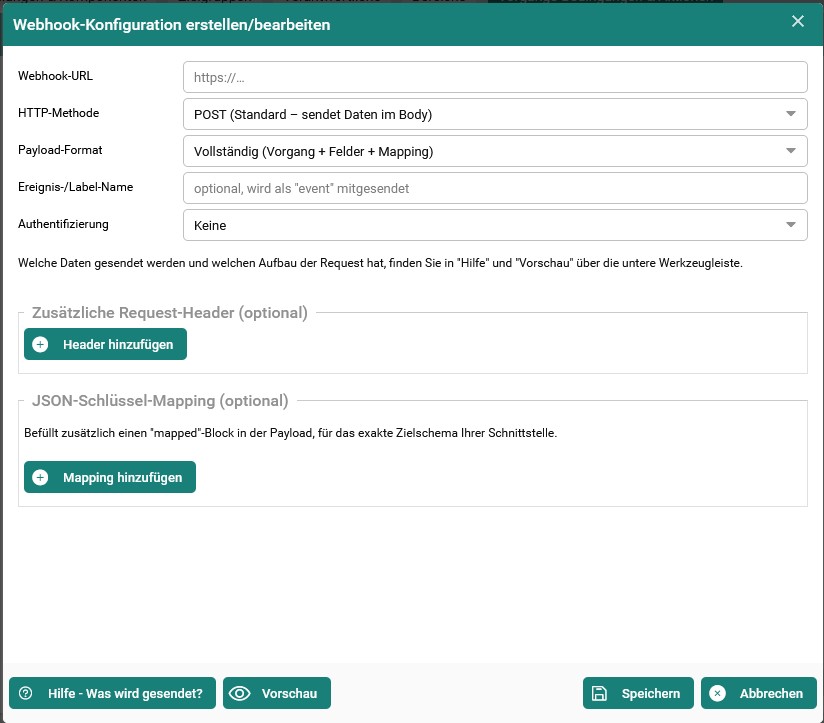
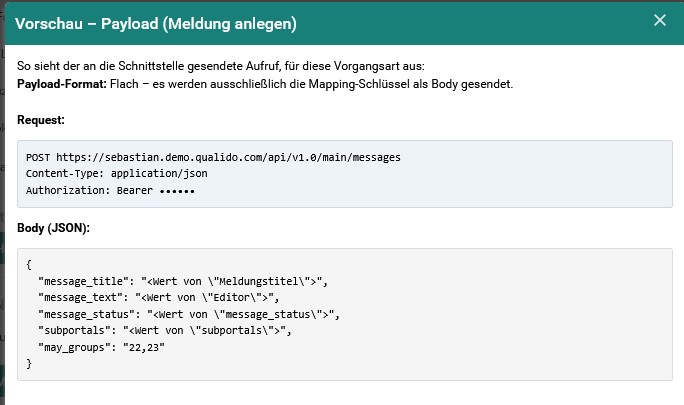
- Hilfe- und Vorschau-Fenster: Gibt Infos**,** welche Daten in welchem Aufbau gesendet werden – die Vorschau erzeugt ein Beispiel für den konkreten Request, im Kontext zur jeweiligen Vorgangsart.
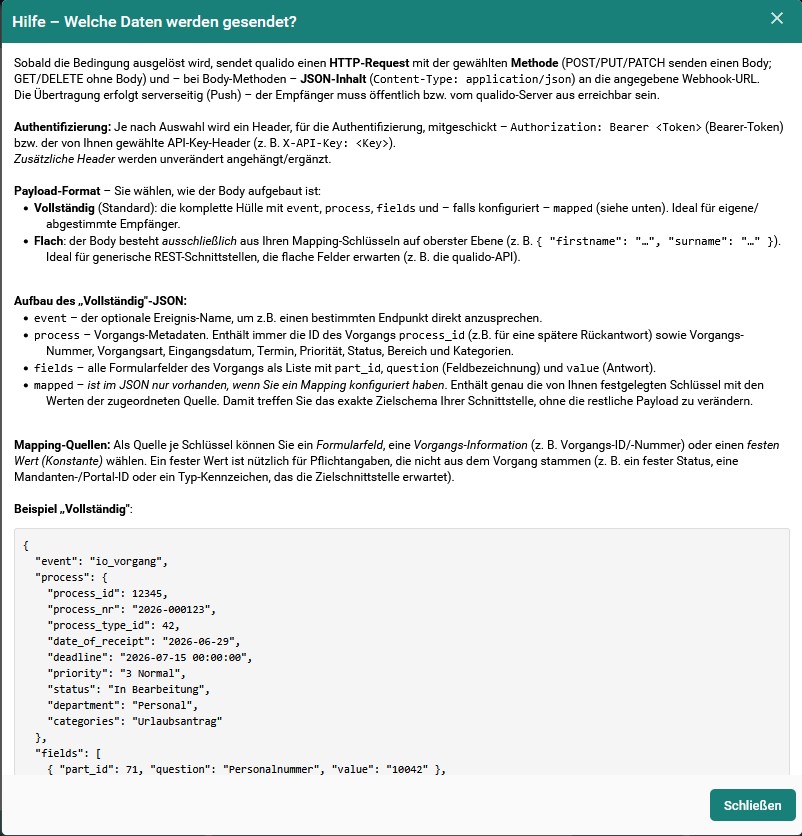
- Lückenlose Protokollierung: Jeder Aufruf, der Bedingung, wird mit HTTP-Status bzw. Fehlertext im Logbuch des Vorgangs vermerkt.

Hinweis: Bei geschützten Vorgangsarten werden die Feldwerte für die Übertragung entschlüsselt an die Zielschnittstelle gesendet. Die Übertragung erfolgt serverseitig – das Ziel muss vom Server aus per HTTPS erreichbar sein.
Anwendungsbeispiel: Meldungen aus IO anlegen (auch per App)
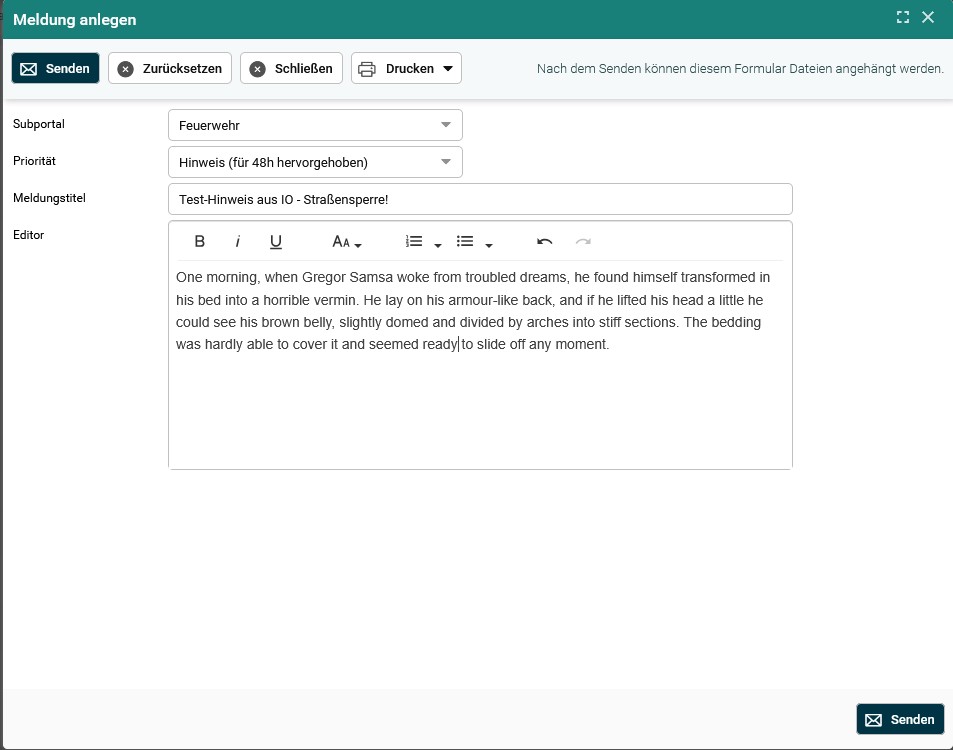
Mit der neuen Vorgangs-Bedingung „Daten an Schnittstelle senden (Webhook)" lässt sich eine Vorgangsart bauen, mit der Mitarbeiter über ein einfaches Formular Meldungen erstellen können – am Desktop und in der nativen App. Der Vorgang ruft in diesem Beispiel die qualido-API auf und legt darüber die Meldung an.
Voraussetzungen
- qualido-API-User mit Berechtigung für Meldungen (Bearer-Token).
- IDs der Ziel-Werte zur Hand, hier z.B.: Subportal-ID, Status-Wert, Gruppen-ID(s).
1. Vorgangsart mit Formular anlegen
Ein Formular mit den Feldern, die die Meldung benötigt – z. B.:
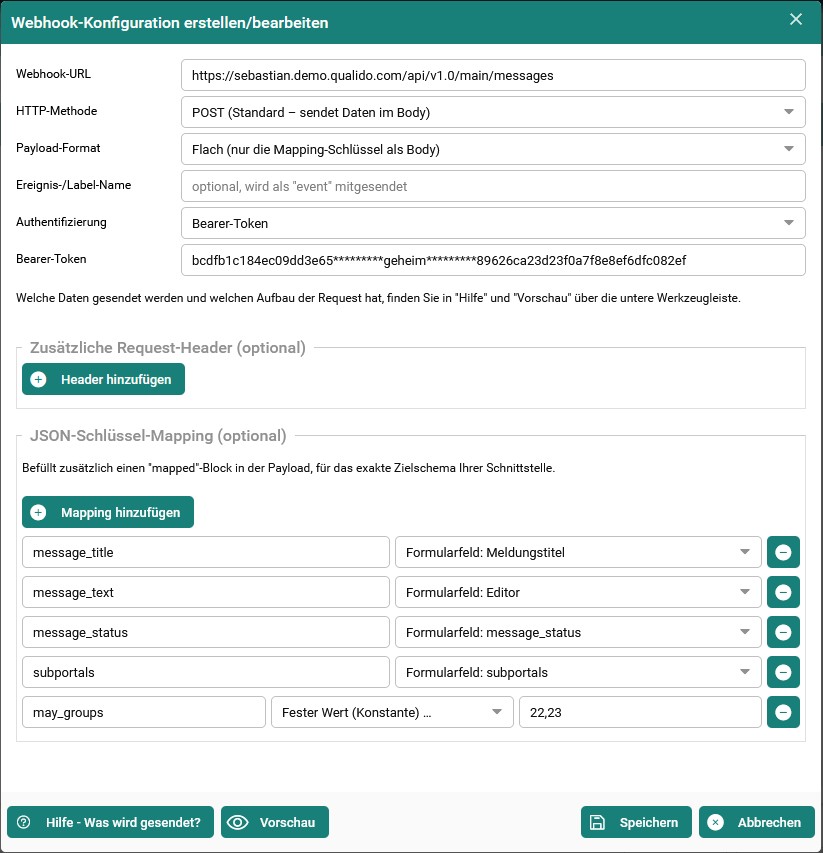
2. Webhook-Bedingung konfigurieren
Wenn Vorgang eingeht - Dann "Daten an Schnittstelle senden (Webhook)"
Resultierender Aufruf
Ergebnis
Beim Speichern des Vorgangs legt qualido (die API) die Meldung im gewählten Subportal an und gibt sie für die angegebenen Gruppen frei. Das Ergebnis (HTTP-Status) wird im Logbuch des Vorgangs vermerkt.
Tipp: Werte, die nicht aus dem Formular stammen (feste Status-, Portal- oder Gruppen-IDs), lassen sich bequem über die Mapping-Quelle „Fester Wert (Konstante)" setzen.
subportals,may_groups/target_groupserwarten z.B. numerische IDs (kommagetrennt für mehrere
Weitere Einsatzmöglichkeiten (Beispiele)
Gegen die qualido-API (REST):
- Benutzer aktualisieren –
PUT /users/{id}/update: Stammdaten oder externe IDs aus einem IO-Vorgang zurückschreiben. - Benutzer anlegen –
POST /users: Onboarding-/Antragsformular legt neuen Mitarbeiter an. - Adressen/Kontakte pflegen –
POST/PUT /addresses: Kontaktdaten aus einem Formular anlegen oder aktualisieren. - Gerätewartung dokumentieren –
POST /devices/{id}/savecheck: Prüf-/Wartungs-Check aus IO in die Geräteakte schreiben. - Meldungen anlegen –
POST /messages: Meldung aus einem IO-Formular erzeugen (siehe Hauptbeispiel oben).
Gegen externe Systeme:
- Zeiterfassung (z. B. timecount) – Vorgangsdaten an die Personal-/Zeitwirtschaft übergeben.
- Ticket-/Servicedesk-Systeme – aus einem Ereignis automatisch ein Ticket eröffnen.
- ERP/CRM – Datensätze in Drittsystemen anlegen oder fortschreiben.
- Chat-Benachrichtigungen – Hinweis per Incoming-Webhook an Teams/Slack/Matrix senden.
- Beliebige REST-Schnittstelle – frei konfigurierbare URL, Methode (POST/PUT/PATCH/…), Bearer-/API-Key-Auth und flacher JSON-Body.